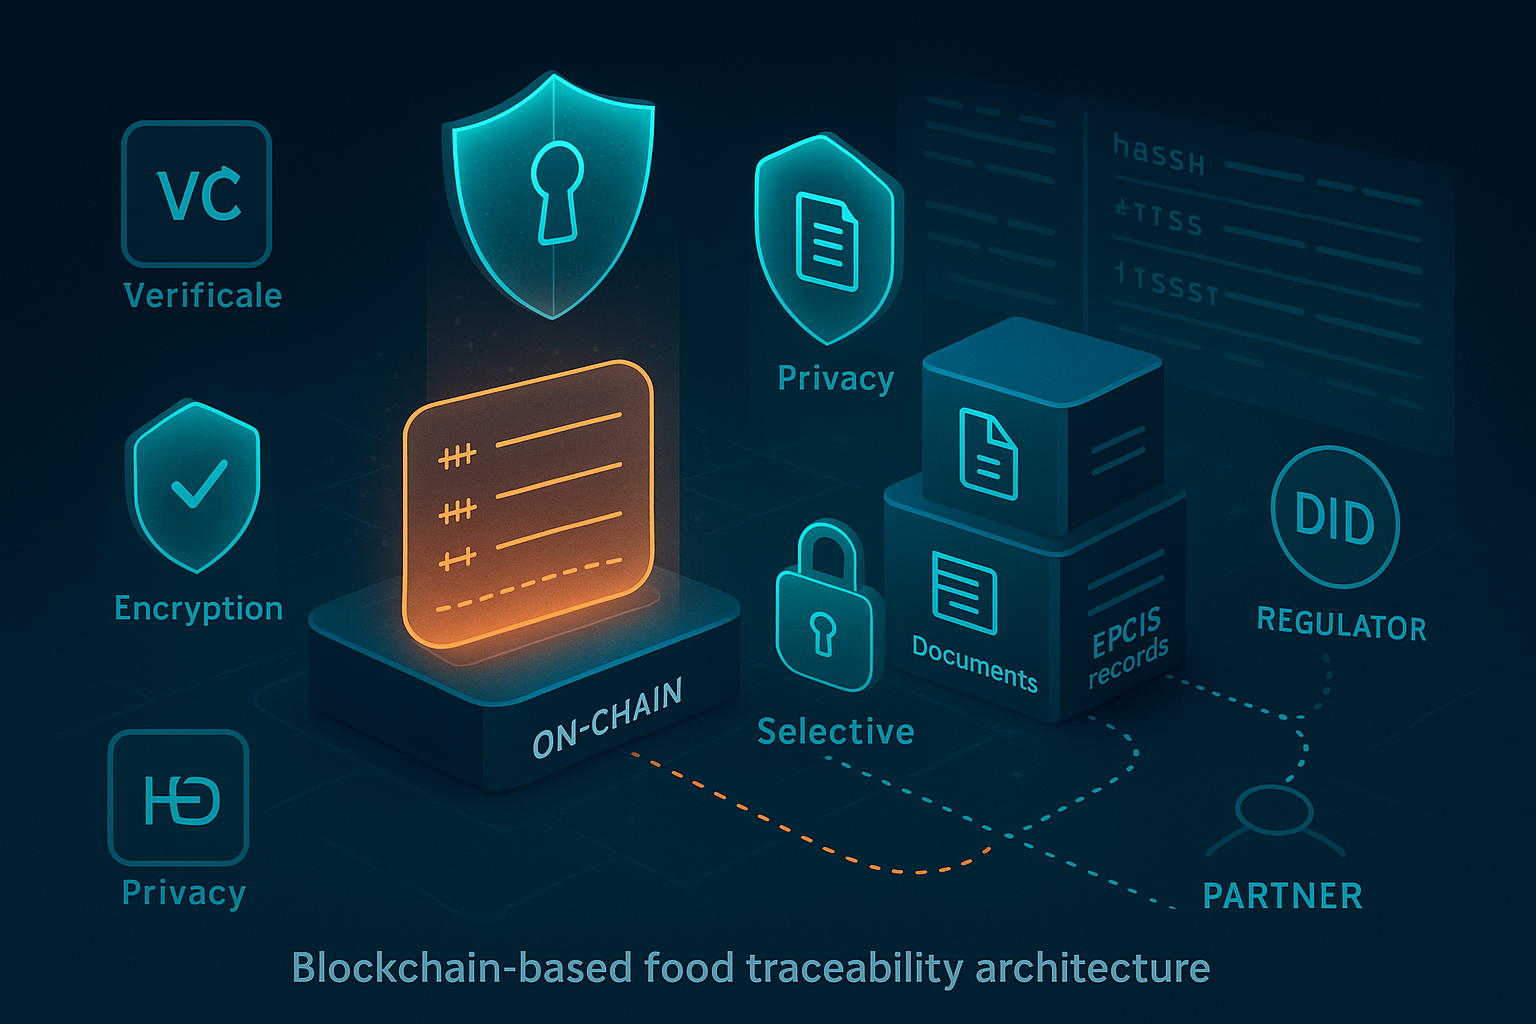
이 글은 FSMA 204 대응을 위한 데이터 아키텍처와 보안·프라이버시 설계를 정리합니다.
온체인과 오프체인의 역할을 분리하고,
W3C Verifiable Credentials와 DID를 통해 신원과 데이터 무결성을 보장하며,
선택적 공개와 감사 가능성을 확보하는 방법을 설명합니다.
목표와 기본 원칙
규정 충족과 상호운용. CTE·KDE 기록을 24시간 이내 전자 정렬 가능한 스프레드시트로 내보낼 수 있어야 하며,
이벤트와 마스터데이터는 GS1 표준과 호환되어야 합니다.
최소 공개와 프라이버시. 파트너나 감독기관에 필요한 최소 데이터만 제시하고, 원본은 보호합니다.
검증 가능성과 추적성. 무결성 증명과 변경 이력, 책임소재를 남깁니다.
운영 단순화. 현장 디바이스와 기존 ERP·WMS·MES와 쉽게 연동되도록 구성합니다.
온체인과 오프체인 분리
오프체인에는 원본 데이터와 문서, EPCIS 이벤트 레코드, 스프레드시트 내보내기 결과를 저장합니다.
온체인에는 해시와 타임스탬프 같은 무결성 증거와 최소한의 참조만 올립니다.
| 영역 | 저장 대상 | 이점 | 유의 사항 |
| 오프 체인 |
EPCIS 2.0 이벤트, KDE 원본, 문서 원본, 메타데이터, 접근 로그 |
대용량 처리와 정정 가능, 개인정보 보호, 규정 제출 포맷 생성 용이 |
암호화, 접근제어, 보존정책, 백업과 재해복구 |
| 온 체인 |
해시 앵커, 시간 증명, 선택적 상태 포인터 | 변조 탐지, 감사 용이, 파트너 간 신뢰 기반 | 개인정보와 영업비밀 직상주 금지, 가스비와 확장성 고려 |
일괄 처리 시에는 로우별 해시를 머클 트리로 집계하여
루트만 온체인에 앵커링하면 비용과 노출을 줄이면서 무결성 증명이 가능합니다.
데이터 무결성, 서명, 감사
서명. 생산자, 포장자, 운송자 등 주체가 이벤트와 문서를 디지털 서명합니다.
W3C Verifiable Credentials 2.0과 Data Integrity 스펙의 서명 방식을 우선 검토합니다.
무결성 앵커. 서명된 페이로드의 해시를 주기적으로 온체인에 고정합니다. 타임스탬프로 생성 시각을 증명합니다.
감사 로그. 접근과 변경, 내보내기 이력을 별도 원장에 불가역적으로 기록하고, 관리자 행동은 이중 서명으로 승인합니다.
키 관리. HSM 또는 클라우드 KMS로 키를 보관하고, 회전과 폐기를 정책화합니다.
신원과 선택적 공개: VC·DID와 두 가지 경로
주체 식별과 권한 관리는 DID Core와 Verifiable Credentials를 사용해 분리할 수 있습니다.
보유자는 검증자에게 필요한 항목만 제시할 수 있어야 하며, 다음의 두 경로가 널리 쓰입니다.
| 경로 | 설명 | 장점 | 적합 사례 |
| Data Integrity BBS+ | JSON-LD VC에 BBS+ 서명으로 선택적 공개와 서술형 증명 생성 |
속성 부분 공개, 링크 불가 증명, JSON-LD와 상호운용 |
파트너에게 KDE 일부만 제시, 동일 주체 추적 최소화 |
| SD-JWT | JWT 기반 선택적 공개. 각 클레임을 부분적으로 증명 |
JWT 생태계와 도구 호환, 경량 파이프라인 |
모바일 월렛, API 중심 검증, 레거시 시스템 연계 |
검증자는 제시된 KDE의 서명과 상태를 확인하고,
필요 시 온체인 앵커의 해시와 시간값으로 원본 무결성을 교차 검증합니다.
프라이버시와 접근제어
데이터 최소화
제출 범위를 목적에 맞게 축소하고, 개인과 거래 민감 정보를 분리합니다.
암호화
저장과 전송 모두 암호화하며, 필드 수준 암호화로 재식별 위험을 낮춥니다.
권한
역할 기반과 속성 기반을 혼합하여 파트너·감독기관·내부 사용자의 가시 범위를 분리합니다.
현장 보호
디바이스 인증서와 시간 동기화, 센서 교정 이력으로 허위 입력을 억제합니다.
운영 시나리오
리콜 대응. 요청을 접수하면 EPCIS 저장소에서 관련 TLC의 이벤트 체인을 조회하고,
24시간 이내 전자 정렬 가능한 스프레드시트를 자동 생성하여 제출합니다.
제출본의 해시를 앵커링하고 제출 로그를 보관합니다.
수출 대응. 바이어와 당국에 요구되는 KDE만 선택적 공개로 제시하고,
필요 시 추가 증거를 단계적으로 확대합니다.
오프라인 구간. 네트워크가 불안정한 현장은 로컬 큐에 서명과 해시를 적재하고,
복구 시 백필과 앵커링을 수행합니다.
참조 아키텍처
현장 수집
모바일 앱과 스캐너, 게이트웨이가 CTE 이벤트를 생성합니다.
이벤트 버스
수집 이벤트를 검증과 표준화 파이프라인으로 전달합니다.
EPCIS 저장소
이벤트 영속화와 조회 API를 제공합니다.
서명과 상태
VC 발급기와 상태 목록, DID 해석기를 운영합니다.
앵커링
주기적으로 해시를 온체인에 고정합니다.
제출 파이프라인
쿼리 템플릿으로 스프레드시트를 생성하고 전달합니다.
감사와 관제
접근·변경·제출 로그를 별도 저장하고 대시보드로 모니터링합니다.
위험과 대응
허위 입력
디바이스 인증과 사용자 서명, 현장 사진과 센서 교차검증을 병행합니다.
키 분실
복구 프로시저와 키 회전, 폐기 정책을 운영합니다.
상호운용 실패
JSON-LD 컨텍스트와 샘플 이벤트, SHACL 검증을 공급망 파트너와 사전 합의합니다.
과도한 공개
선택적 공개 기본값과 액세스 로그 모니터링을 적용합니다.
출처
- Verifiable Credentials Data Model 2.0. W3C Recommendation. https://www.w3.org/TR/vc-data-model-2.0/
- Verifiable Credential Data Integrity 1.0. W3C. https://www.w3.org/TR/vc-data-integrity/
- Data Integrity BBS Cryptosuites v1.0. W3C. https://www.w3.org/TR/vc-di-bbs/
- Decentralized Identifiers v1.0. W3C Recommendation. https://www.w3.org/TR/did-core/
- Selective Disclosure for JWTs. IETF OAuth. https://datatracker.ietf.org/doc/html/draft-ietf-oauth-selective-disclosure-jwt
- ENISA Good Practices for Supply Chain Cybersecurity. https://www.enisa.europa.eu/sites/default/files/publications/Good%20Practices%20for%20Supply%20Chain%20Cybersecurity.pdf
같은 소재 - 다른 주제
https://ellie0129.tistory.com/entry/FSMA-204-핵심-이해-적용-범위-CTEKDETLC-24시간-제출·2년-보존-‘동일-일자-동시-준수’
FSMA 204 핵심 이해: 적용 범위, CTE/KDE/TLC, 24시간 제출·2년 보존, ‘동일 일자 동시 준수’
왜 지금 준비해야 하나 (Why now)미 FDA의 Food Traceability Rule(FSMA 204)은 FTL(Food Traceability List) 대상 식품을 다루는 모든 주체에게CTE(핵심 추적 이벤트, Critical Tracking Event)별 KDE(핵심 데이터 요소, Key Data
ellie0129.tistory.com
https://ellie0129.tistory.com/entry/FSMA-204-대응-가이드-CTEKDE→EPCIS-20-매핑-GS1GLN·GTIN·SSCC·Digital-Link·2D-바코드
FSMA 204 대응 가이드: CTE/KDE→EPCIS 2.0 매핑, GS1(GLN·GTIN·SSCC)·Digital Link·2D 바코드
FSMA 204 × EPCIS 2.0: Part 2 — 데이터 표준과 라벨링(CTE/KDE→EPCIS/CBV 매핑, GLN/GTIN/SSCC, GS1 Digital Link, 2D 코드 Sunrise 2027) 이 글은 FSMA 204의 CTE/KDE 요구사항을 GS1 EPCIS 2.0과 CBV 2.0에 매핑하고, GLN·GTIN·SSCC
ellie0129.tistory.com
https://ellie0129.tistory.com/entry/FSMA-204-운영-가이드-현장-온보딩-리콜·수출-대응-KPI·리스크-솔루션-벤치마크
FSMA 204 운영 가이드: 현장 온보딩, 리콜·수출 대응, KPI·리스크, 솔루션 벤치마크
FSMA 204 × EPCIS 2.0: Part 4 — 국내 운영·KPI·리스크·벤치마크(온보딩, 리콜·수출 대응, 거버넌스) 이 글은 국내 운영 관점에서 FSMA 204 대응을 실행 가능하게 만드는 방법을 정리합니다. 현장 온보딩
ellie0129.tistory.com
본 블로거는 포스팅으로 인한 어떠한 부가적 수익창출도 수행하지 않습니다.
여기에는 블로그 수익화를 위한 애드센스 삽입, 광고성 게시물 업로드 등이 포함됩니다.
본 블로그는 모든 지식 정보의 자유로운 공유를 지향합니다.
방문자 분들께서 본문의 콘텐츠를 필요에 따라 copy&paste, 캡쳐, 인쇄할 때
최대한 깔끔한 형태로 출력될 수 있도록 포스팅하였습니다.
근래 유행하는 ‘AI 자동화를 통한 블로그 수익화’를 절대적으로 지양하며
항상 양질의 콘텐츠를 공유드리고자 노력을 가하지만,
설령 그렇다 하더라도 콘텐츠의 참조 및 재사용 중에 발생하는
검수의 책임은 모두 방문자 측에 있음을 간곡히 당부드립니다.
'블록체인' 카테고리의 다른 글
| 리드포인트시스템과 운송분야 탄소배출권 거래 플랫폼: 블록체인으로 여는 탄소중립 시대 (16) | 2025.08.30 |
|---|---|
| FSMA 204 운영 가이드: 현장 온보딩, 리콜·수출 대응, KPI·리스크, 솔루션 벤치마크 (13) | 2025.08.22 |
| FSMA 204 대응 가이드: CTE/KDE→EPCIS 2.0 매핑, GS1(GLN·GTIN·SSCC)·Digital Link·2D 바코드 (0) | 2025.08.22 |
| FSMA 204 핵심 이해: 적용 범위, CTE/KDE/TLC, 24시간 제출·2년 보존, ‘동일 일자 동시 준수’ (0) | 2025.08.22 |
| 블록체인 티케팅 리스크 체크리스트 — 프라이버시 · 리셀 정책 · 접근성 · 거버넌스 (24) | 2025.08.15 |